La campagna Midnight Mimosa infetta il firmware di smartphone Android a basso costo già in fabbrica. Come isolare i dispositivi per proteggere la rete aziendale.
L'8 ottobre 2026 i ricercatori di sicurezza di Bitdefender hanno reso pubblica un'indagine su una massiccia operazione denominata "Midnight Mimosa". Il problema riguarda una minaccia che installa codice ostile direttamente nel sistema operativo di fabbrica: in questi smartphone android economici malware firmware e componenti di base risultano compromessi prima ancora della prima accensione da parte dell'utente. Il bersaglio sono dispositivi a basso costo, spesso impiegati nelle aziende, che richiedono un immediato isolamento dalla rete principale per evitare danni all'infrastruttura.
L'operazione Midnight Mimosa
Secondo i dati pubblicati da Bitdefender, la campagna è rimasta attiva per circa due anni, colpendo decine di migliaia di dispositivi distribuiti in oltre 150 Paesi. L'Italia figura tra i mercati con il maggior volume di rilevamenti, insieme a Messico, Francia, Stati Uniti, Germania, Brasile e Spagna.
Non è presente una vulnerabilità censita con un codice CVE specifico: si tratta di una compromissione diretta della catena di fornitura hardware e software. Gli investigatori hanno rilevato che alcuni firmware presentano certificati riconducibili al produttore "Shenzhen Zediel", ma il punto esatto di inserimento del codice nella filiera industriale rimane ignoto. L'obiettivo principale dei criminali è la monetizzazione tramite frode pubblicitaria e la conversione dei telefoni in nodi proxy residenziali per instradare traffico illecito di terzi.
Dispositivi coinvolti e segnali di compromissione
Il problema interessa dispositivi a basso costo basati su microprocessori MediaTek. Tra i modelli identificati nella telemetria compaiono terminali da lavoro economico o rinforzato come "Doogee S200 X", "Doogee Fire 3 Max", "Cubot KINGKONG X", oltre a cloni contraffatti venduti online con diciture che imitano prodotti di fascia alta come "S24 Ultra", "S25 Ultra", "S26 Ultra" e "i17 Pro Max".
A livello tecnico, il modulo principale è integrato nella partizione di sistema protetta, con firma a livello di piattaforma. L'infezione si manifesta con la presenza di un pacchetto iniziale isolato chiamato "com.android.system.lite", a cui si affiancano varianti con nomi fittizi per confondersi tra i servizi di sistema: "com.android.sys.prot", "com.android.sys.gmsprot", "com.android.sys.bcprot" e "com.android.non.szcz". All'utente, questo componente appare nell'elenco delle applicazioni solo con il nome "System", privo di icona.
Il componente di sistema disabilita temporaneamente il pacchetto del Google Play Store ("com.android.vending") durante l'installazione dei carichi malevoli, eludendo così la scansione in tempo reale di Google Play Protect. Successivamente installa circa 32 applicazioni civetta, come finte app meteo, blocca-app o scanner OCR, e attiva script invisibili per generare clic e impressioni a pagamento. Sono state individuate anche 13 applicazioni distribuite sul Google Play Store collegate alla medesima infrastruttura, caricate dai profili sviluppatore "fivedev" e "CPS Developer".
I rischi per la rete aziendale
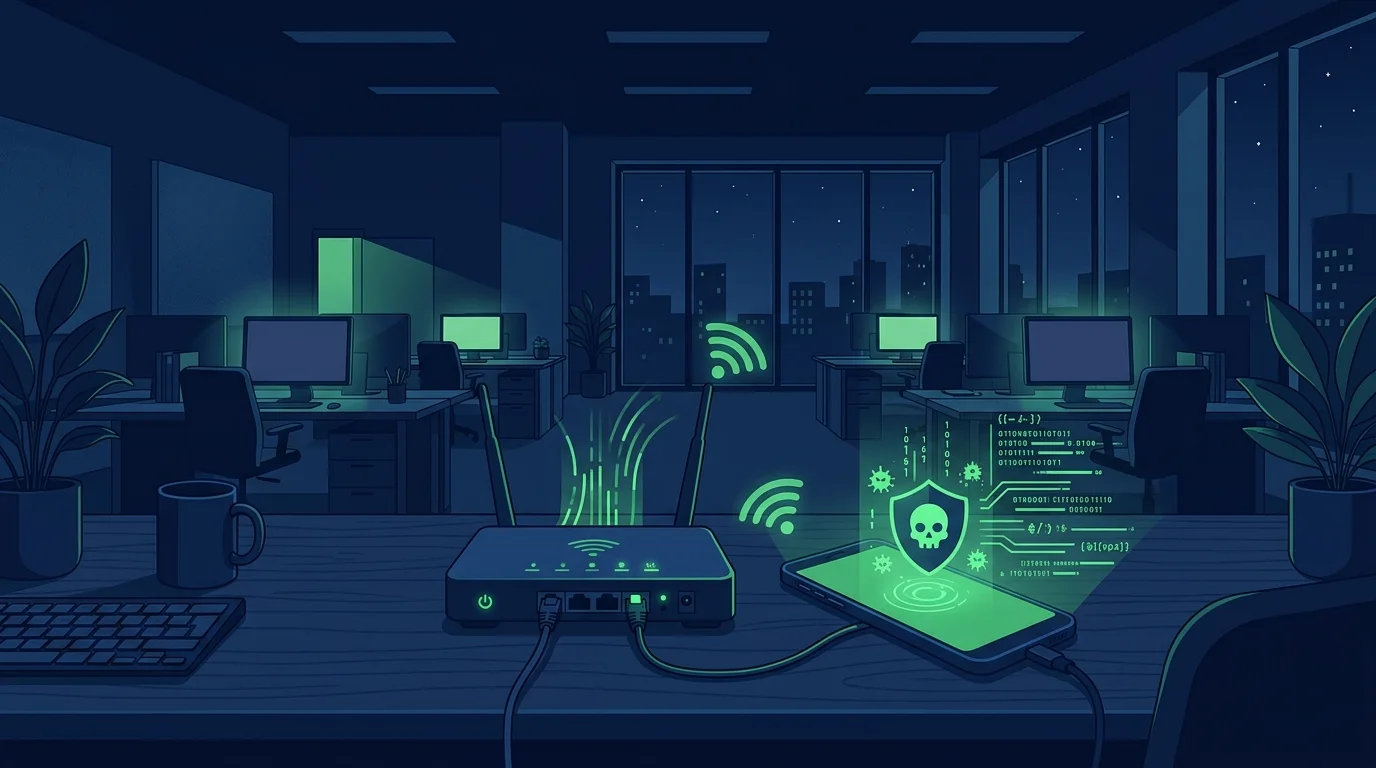
Nelle piccole e medie imprese, i dispositivi mobili a basso costo vengono spesso acquistati come telefoni di servizio per magazzinieri, corrieri o tecnici di cantiere, oppure introdotti dai dipendenti tramite le prassi di utilizzo personale (BYOD). Se uno smartphone infettato da Midnight Mimosa si collega alla rete Wi-Fi aziendale, genera tre problemi critici:
- Danno di reputazione e blocco IP: Il dispositivo opera come proxy residenziale. I criminali informatici possono far transitare attacchi informatici o traffico illecito usando l'indirizzo IP pubblico dell'azienda, provocando l'inserimento dell'IP aziendale nelle liste nere internazionali.
- Accesso alla rete interna: Il componente nel firmware ha privilegi elevati e può scaricare ed eseguire qualsiasi codice arbitrario dall'esterno, rappresentando una testa di ponte per intercettazioni o scansioni della rete locale (LAN).
- Inefficacia del ripristino: Il ripristino alle impostazioni di fabbrica non rimuove l'infezione, poiché il software ostile risiede nella memoria di sola lettura del sistema operativo.
Cosa fare per proteggere l'infrastruttura
Al momento non esiste una data prevista di correzione globale né un piano di rientro coordinato da parte dei produttori di chip o dei fornitori terzi coinvolti. È necessario agire sull'infrastruttura di rete e sui dispositivi:
- Dismissione hardware: Disattivare e rimuovere subito dall'inventario aziendale i telefoni a basso costo privi di supporto diretto del produttore o palesemente clonati.
- Aggiornamento firmware: Per marchi noti come Doogee o Cubot, l'unica risoluzione definitiva richiede l'installazione di un aggiornamento del firmware ufficiale e bonificato fornito dal produttore. La disponibilità e l'affidabilità di tali aggiornamenti rimangono tuttavia contraddittorie, con segnalazioni di ricomparsa del problema anche dopo l'applicazione delle patch.
- Segregazione di rete: Vietare il collegamento di dispositivi mobili non censiti alla LAN aziendale di produzione. Segregare gli accessi wireless mobili su una rete ospite (VLAN dedicata) con isolamento tra client abilitato e blocco del traffico in uscita non convenzionale, in particolare sulle porte usate dai proxy.
- Disabilitazione manuale: Per verifiche tecniche, controllare via riga di comando ADB la presenza dei pacchetti segnalati e disabilitarli digitando
pm disable-user --user 0 <nome_pacchetto>. Questa operazione mitiga il problema ma non garantisce l'eradicazione completa dei componenti residenti nella memoria di sistema.
Verificare immediatamente nel registro di rete aziendale l'eventuale presenza di traffico anomalo originato da dispositivi mobili connessi alla Wi-Fi principale.