Una truffa con deepfake vocale ha sottratto 36 milioni a Fideuram. Come funziona la frode e le regole per mettere in sicurezza i bonifici aziendali.
A febbraio 2026, una complessa truffa deepfake voce ai bonifico aziendale ha colpito Fideuram (gruppo Intesa Sanpaolo), portando l'allora presidente Paolo Molesini ad autorizzare trasferimenti per 95 milioni di euro verso conti esteri. L'attacco dimostra che le aziende non possono più affidarsi al riconoscimento vocale per validare le operazioni finanziarie, ma devono implementare procedure di doppio controllo e verifiche fuori banda per ogni pagamento.
La dinamica della frode ai danni di Fideuram
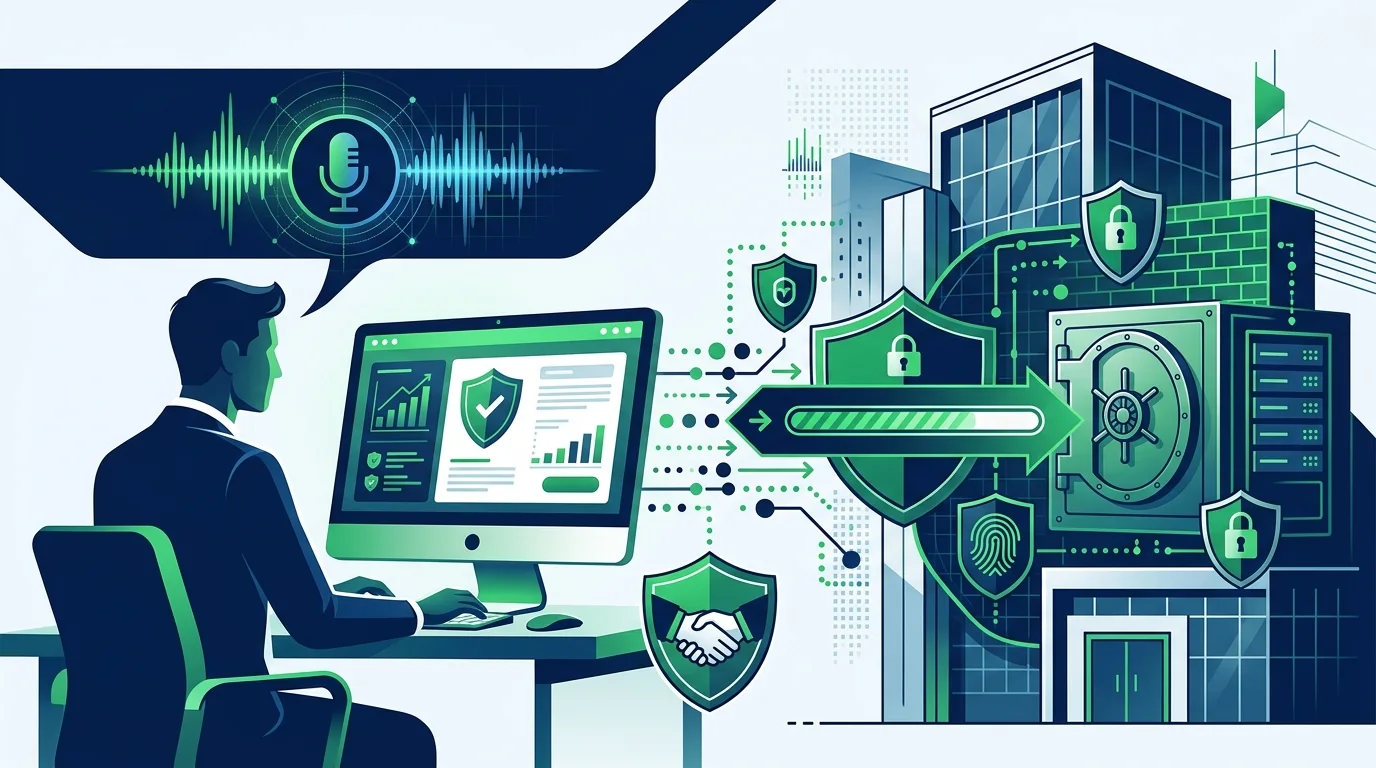
L'incidente, reso noto il 25 settembre 2026 a seguito di un'inchiesta della Procura di Milano, non ha sfruttato vulnerabilità dei sistemi informatici. I criminali hanno utilizzato una combinazione di ingegneria sociale e intelligenza artificiale generativa.
L'attacco si è articolato in tre fasi:
- Aggancio iniziale tramite messaggistica: Il presidente ha ricevuto un messaggio su WhatsApp da un falso account intestato a Carlo Messina, amministratore delegato di Intesa Sanpaolo. Il messaggio richiedeva l'esecuzione di bonifici urgenti e riservati tramite la tesoreria per un'operazione finanziaria internazionale.
- Conferma tramite deepfake vocale: Per dare credibilità alla richiesta, i truffatori hanno effettuato una telefonata impersonando Paolo Nastasi, partner dello studio legale A&O Shearman Italia (totalmente estraneo ai fatti). La voce del professionista è stata clonata utilizzando l'intelligenza artificiale, risultando indistinguibile all'orecchio umano.
- Esecuzione tramite false istruzioni: Sono seguite email fittizie contenenti le coordinate bancarie verso cui disporre i pagamenti, indirizzati principalmente in Cina e a Hong Kong.
Le indagini internazionali, coordinate da Eurojust, hanno permesso di bloccare e recuperare circa 59 milioni di euro (40 in Cina e 13 in Portogallo). I restanti 36 milioni di euro sono stati convertiti in criptovalute e risultano dispersi. La vicenda ha portato alle dimissioni di Molesini nel marzo 2026.
I limiti del riconoscimento vocale
Il caso Fideuram evidenzia un cambiamento radicale nelle minacce informatiche per le imprese. La clonazione vocale richiede ormai pochissimi campioni audio pubblici per generare un falso credibile durante una conversazione telefonica.
I criminali informatici non si limitano più a inviare email generiche. Studiano gli organigrammi, incrociano le relazioni aziendali reali e sfruttano canali considerati personali, come WhatsApp, per aggirare i filtri di sicurezza. Questo significa che senza procedure formali indipendenti dalle persone fisiche coinvolte, qualsiasi azienda è esposta al rischio di perdite irrecuperabili. La voce al telefono non è più un fattore sicuro per accertare l'identità di un interlocutore.
Come mettere in sicurezza i bonifici aziendali
Poiché questo tipo di attacco non sfrutta falle nel software, non esistono aggiornamenti informatici da installare. La difesa si basa esclusivamente sull'applicazione di controlli procedurali e tecnici rigorosi sui flussi di cassa.
Per proteggere la propria azienda, è necessario applicare queste regole:
- Imporre il doppio controllo (Dual Control): Configurare i sistemi bancari affinché nessun bonifico o modifica di coordinate bancarie possa essere disposto ed eseguito da una sola persona. Servono sempre due autorizzazioni distinte, a prescindere dal ruolo di chi richiede l'operazione.
- Applicare la verifica fuori banda: Qualsiasi richiesta urgente di pagamento o di cambio IBAN ricevuta via email, WhatsApp o telefono deve essere verificata ricontattando il mittente. Utilizzare sempre un numero fisso o aziendale già presente nei registri interni. Non rispondere mai direttamente al messaggio o al numero che ha chiamato.
- Vietare l'uso di canali informali: Stabilire una direttiva aziendale chiara che vieti l'accettazione e l'elaborazione di richieste finanziarie trasmesse tramite app di messaggistica (come WhatsApp o Telegram) o account privati.
- Utilizzare codici di verifica interni: Concordare chiavi di convalida alfanumeriche condivise di persona tra la direzione e il reparto amministrativo. Questi codici devono essere richiesti per autorizzare operazioni straordinarie.
- Bloccare i pagamenti verso nuovi conti esteri: Impostare sul software gestionale (ERP) e sui portali bancari dei tempi tecnici di attesa per la verifica preventiva prima di poter eseguire bonifici verso coordinate mai censite in precedenza.
Verificate oggi stesso con il vostro responsabile amministrativo quali procedure di autorizzazione sono attive sui conti correnti aziendali.